お役立ち資料ダウンロード


クレジットマスターアタックとは、クレジットカード番号の規則性を悪用してカード番号を機械的に生成し、ECサイトで有効なカード情報を探し出す不正行為です。現在も、EC加盟店におけるクレジットカード不正利用の手口の一つとして確認されています。この記事では、クレジットマスターアタックを受けた場合の事業者側の被害や対策について解説します。
オンライン向け決済
「決済手段が限られている」「利用されやすい決済がわからない」そんな悩みはありませんか?
SBペイメントサービスでは、オンライン決済サービスの機能紹介に加え、ユーザーがよく利用する決済手段に関する調査結果をまとめた資料をご用意しました。
目次
クレジットマスターアタックとは?
クレジットマスターアタックとは、クレジットカード番号の規則性を悪用してカード番号を機械的に生成し、ECサイトなどで有効なカード情報を探し出す不正行為です。生成したカード番号を決済に繰り返し試行することで、利用可能なカード番号や有効期限、セキュリティコードなどを特定し、取得したカード情報が別のECサイトなどで不正利用される可能性があります。
クレジットマスターアタックの手口
クレジットマスターアタックでは、攻撃者がカード番号の規則性などを利用して、多数のカード番号を自動的に生成します。
生成した番号をECサイトの決済画面などで繰り返し入力し、決済結果やエラーレスポンスなどからカード番号の有効性を確認します。こうした試行を大量に繰り返すことで、利用可能なカード番号を特定しようとします。
攻撃はプログラムなどによって自動化されることが多く、短時間に大量の決済試行が発生する場合があります。そのため、EC事業者側では、通常の購入とは異なる大量の決済試行を検知し、適切に制御することが重要です。
クレジットマスターアタックと近年の不正利用
クレジットマスターアタックは、クレジットカード番号の規則性を利用して有効なカード情報を探し出す手口として、以前から存在しています。現在は、クレジットマスターだけでなく、フィッシングや不正アクセスなど、さまざまな方法で取得されたカード情報がECサイトで不正利用されています。
クレジットカードの不正利用被害も高い水準で推移しています。日本クレジット協会の調査によると、2025年のクレジットカード不正利用被害額は510.5億円にのぼり、このうちカード番号盗用による被害額は475.4億円で、全体の93.1%を占めています。
また、経済産業省は、EC加盟店における不正利用の手口として、「クレジットマスター等で不正に生成したカード番号を用い不正利用」する手口を挙げています。
さらに、日本クレジット協会の「クレジットカード・セキュリティガイドライン6.1版」では、フィッシングやクレジットマスターなど、カード番号等を窃取する手口が年々巧妙化するとともに増加し続けているとしています。
このように、現在のECサイトでは、クレジットマスターだけでなく、複数の手口によるカード情報の窃取や不正利用を想定した対策が求められています。
引用:クレジットカード・セキュリティガイドライン [6.1版]
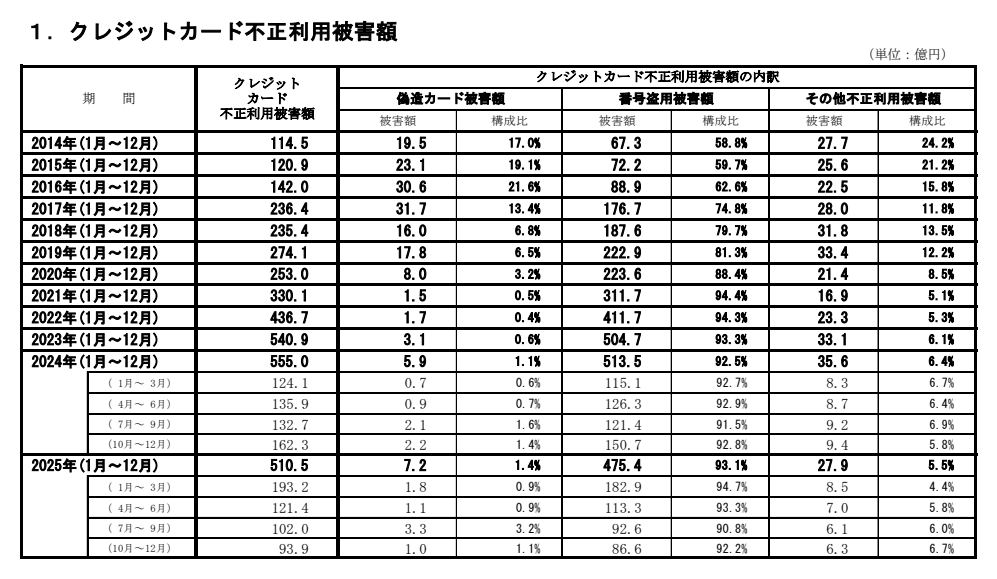
出典:一般社団法人日本クレジット協会「クレジットカード不正利用被害額の発生状況」(2025年3月発表)
クレジットマスターアタックにより発生する被害
クレジットマスターアタックの仕組みや直近の傾向について解説しましたが、ここからはクレジットマスターアタックを受けた事業者側の被害について解説します。
オーソリゼーションの大量発生による手数料負担増加
クレジットマスターアタックの被害を受けるとオーソリゼーションが大量に発生します。オーソリゼーションとは「お客さまのクレジットカードで決済できるかを確認する作業」で、日本語では、「信用承認」「販売承認」などと訳され、お客さまのクレジットカードが有効かどうかや、利用限度額に達していないかなどをカード会社が確認し、その上でクレジットカードのご利用枠を確保する処理のことです。このオーソリゼーションが発生すると、事業者は決済手数料を支払わなければなりません。そのためクレジットマスターアタックを受け、オーソリゼーションが大量に発生すると、事業者の手数料負担が増加します。
オーソリゼーションについては以下記事で詳しく解説しております。
オーソリとは?意味やクレジットカード決済における有効性を解説
不正被害の増加
クレジットマスターアタックによる不正行為が発生してしまった場合、犯罪グループに「セキュリティ対策の甘い」サイトと認識されやすくなります。
一度でも犯罪グループに目をつけられると、数千から数万件の不正アクセスを受ける可能性があり、さらなる不正行為が発生してしまう恐れがあります。
販売機会の損失
クレジットマスターアタックの傾向として、はじめは1日数十件、数百件のアタックですが、何も対策がされていないとどんどん増えていきます。最終的には数十万件のアタックへと膨らみ、それほど大量のアタックを受けてしまうと、サーバー負荷の影響含めカード決済をストップしなければならない可能性があります。オーソリゼーションの負担に加え、そのストップした期間の機会損失も合わせれば相当な被害につながります。
クレジットマスターアタックへの対策
クレジットマスターアタックの被害について解説しましたが、具体的にどのような対策をすればよいか、ここからはクレジットマスターアタックへの対策を4つ紹介いたします。
EC加盟店に求められるセキュリティ対策の全体像については、以下の記事で詳しく説明しております。
クレジットカード・セキュリティガイドライン6.0で必要な対策を解説
bot対策を行う(reCAPTCHAの導入)
クレジットマスターアタックはbotと呼ばれる決められた処理を自動で実行するプログラムなどによって機械的に集中アタックをされるのが主流です。そのbot対策としてはreCAPTCHAの導入が代表的な対策となります。reCAPTCHAは、お問い合わせフォームの送信画面やログイン画面で、「私はロボットではありません」の文言とともに表示されるチェックボックスで、決済画面などサイト内にフォームを設置するとbotによる攻撃を受ける可能性がありますが、reCAPTCHAはそのような攻撃を防ぐために用いるツールです。
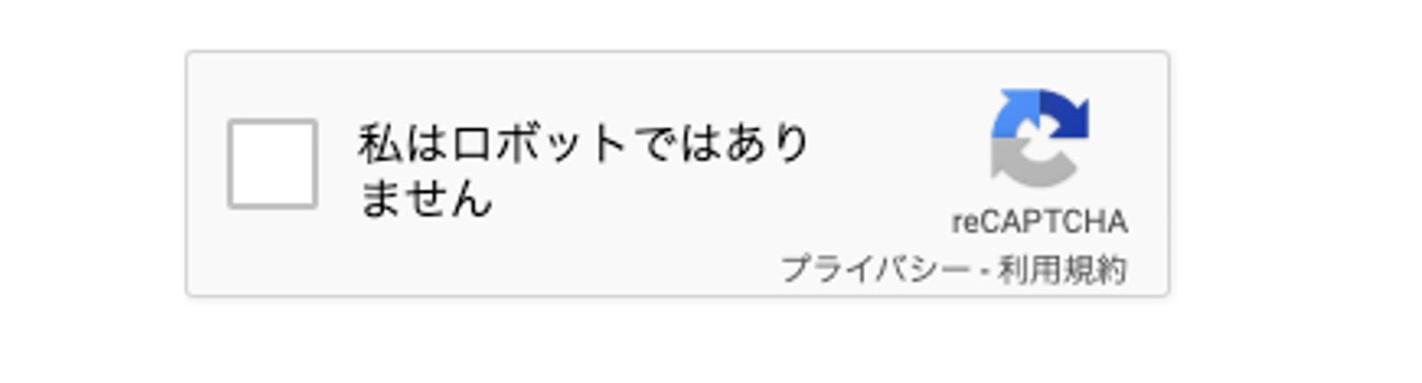
ただし人の手によってクレジットマスターアタックが行われた場合は認証をパスされる可能性が高いため、bot対策だけで完全に防ぐことはできません。
入力制限を設ける
入力制限を設けることでクレジットマスターによる大量アタックを防止できます。クレジットマスターは規則性をもとに考えられるカード番号をフォームに大量入力して不正利用する行為のため、入力制限を設けることは対策として有効です。ただし正規利用者が連続で入力ミスをした場合もブロックしてしまうため、途中で購入手続きをやめてしまう「カゴ落ち」のリスクもあります。
また、Web Application Firewall(WAF)によって、入力情報を解析・検査し、不正入力と判断した通信を遮断することが可能ですが、IPアドレスをベースに一定基準で弾いたりしているため、別のIPアドレスで再度アタックを仕掛けられた場合は通過してしまうなど、効果としては時限的なケースがあります。
不正注文検知システムを導入する
クレジットマスターを防ぐならbot対策と同時に、人間による不正行為を発見しブロックする不正注文検知システムの導入が効果的です。たとえば不正注文検知システムを導入すると以下のような対策を行えます。
- ・通常と異なるデバイスから注文が入ったり配達先が普段と異なったりした場合、追加認証を行ったり注文をブロックしたりする
- ・蓄積されたデータを活用し、不正が疑われる注文をリアルタイムで検知する
この他にも、転売屋による不正注文を防いだり、なりすましによる同一人物の複数アカウント取得を防いだりすることも可能です。
不正注文検知システムを導入するために開発が必要なケースがありますが、ECカートシステムを利用してECサイトを運営している場合、ECカートシステムによっては不正注文検知システムを標準連携しており、開発が不要なケースもあるので、不正注文検知システムの導入を検討される場合は、ご利用中のECカートシステム側に確認することをおすすめします。
SBペイメントサービスでも不正検知ソリューション「AI不正検知」を提供しております。
スタンダードプランでは、クレジットマスターアタック対策に特化したデフォルトルールを設定でき、繰り返し実行される一定の取り引きを自動的にブロックすることが可能です。
クレジットマスターアタック対策に有効な不正検知サービスの機能やプランについては、以下のページで詳しくご紹介しております。
AI不正検知
あなたのWebサイトを守る不正対策
決済データを使って手軽に導入
実際の導入効果については、以下のページで詳しくご紹介しております。
【導入事例】株式会社ゴルフ・ドゥ
80%以上の決済が正常に進み、コンバージョンが格段に向上
本人認証サービスの3Dセキュアを利用する
本人認証サービスである3Dセキュアを導入するのも一つの対策となります。3Dセキュアとは、オンライン上でのクレジットカードの不正利用を防ぐための本人認証システムです。特に「EMV 3-Dセキュア」を導入すれば、不正利用と判定された取引のみクレジットカード利用時にワンタイムパスワードの発行や生体認証(指紋・瞳など)、所有者が設定したパスワードが必要になるため、カゴ落ちのリスクを軽減しつつ、不正利用の対策も可能です。
本人認証(EMV 3-Dセキュア)による対策については、以下のページで詳しくご紹介しております。
本人認証サービス(EMV 3-Dセキュア)
インターネット上でクレジットカード決済をより安全に行うことを目的に、各カードブランド(VISA、MasterCard、JCB)が提供する本人認証サービスが、3Dセキュアです。
ただし、reCAPTCHAの導入と同じように、人の手によって不正が行われた場合は、認証をパスされる可能性があるので、他の対策も合わせて導入するのが安全です。
3Dセキュアについては以下の記事でも詳しく解説しております。
3Dセキュア2.0の導入が義務化!ECサイトに必要な不正防止対策とは
3Dセキュア(本人認証サービス)とは?メリットや決済手順を解説
SBペイメントサービスが選ばれる理由
クレジットマスターアタックの対策は、重層的な対策が必要になります。そのため、セキュリティソリューションを提供している専門家への相談が効果的です。SBペイメントサービスは、クレジットマスターアタックの対策として紹介した、「AI不正検知」や「EMV 3-Dセキュア」を提供しております。
クレジットマスターアタックの対策をご検討する際には、ぜひSBペイメントサービスへご相談ください。
よくあるご質問
- Q.
- クレジットマスターアタックとは何ですか?
- A.
- クレジットマスターアタックとは、クレジットカード番号の規則性を悪用してカード番号を機械的に生成し、ECサイトなどで有効なカード情報を探し出そうとする不正行為です。大量のカード番号を決済画面などで繰り返し試行することで、利用可能なカード情報を特定しようとします。取得されたカード情報は、他のECサイトなどで不正利用される可能性があります。
- Q.
- クレジットマスターアタックを受けると、EC事業者にはどのような被害がありますか?
- A.
- 大量の決済試行によるオーソリゼーションの増加や、それに伴う決済関連の負担、不正利用被害などが発生する可能性があります。また、攻撃が大量に発生すると、システムや運用への負荷が高まり、正常な注文処理に影響を及ぼすおそれもあります。被害を防ぐためには、大量の決済試行を制御する対策に加え、不正利用を検知する仕組みなどを組み合わせることが重要です。
- Q.
- クレジットマスターアタックにはどのような対策が必要ですか?
- A.
- 代表的な対策として、botによる自動攻撃を制御する仕組み、決済回数や入力回数などの制限、不正注文検知システム、EMV 3-Dセキュアなどが挙げられます。
クレジットマスターアタックは、攻撃を自動化するbotによるものだけでなく、人によって行われるケースも考えられるため、単一の対策だけでなく、複数の対策を組み合わせることが重要です。
その他のご不明点はFAQ よくあるご質問をご確認ください。