お役立ち資料ダウンロード


クレジットカードはECサイトをはじめさまざまな場面で利用されている便利な決済手段です。一方で、クレジットカード情報の盗用やECサイトへの不正ログインなどを原因とした不正利用のリスクがあります。近年は、不正利用の手口が多様化・巧妙化しており、ユーザーだけでなく事業者さまにも対策が求められています。
この記事では、クレジットカードの不正利用被害の現状や主な手口、ユーザーが被害に遭った場合の対処法、事業者さまが取り組むべき不正利用対策について解説します。
オンライン向け決済
「決済手段が限られている」「利用されやすい決済がわからない」そんな悩みはありませんか?
SBペイメントサービスでは、オンライン決済サービスの機能紹介に加え、ユーザーがよく利用する決済手段に関する調査結果をまとめた資料をご用意しました。
目次
クレジットカードの不正利用被害は高水準で推移
一般社団法人日本クレジット協会の調査によると、2025年のクレジットカード不正利用被害額は510.5億円でした。2024年の555.0億円からは減少したものの、依然として高い水準です。なかでも、クレジットカード番号の盗用による被害が大部分を占めています。2025年の番号盗用被害額は475.4億円で、不正利用被害額全体の93.1%にあたります。
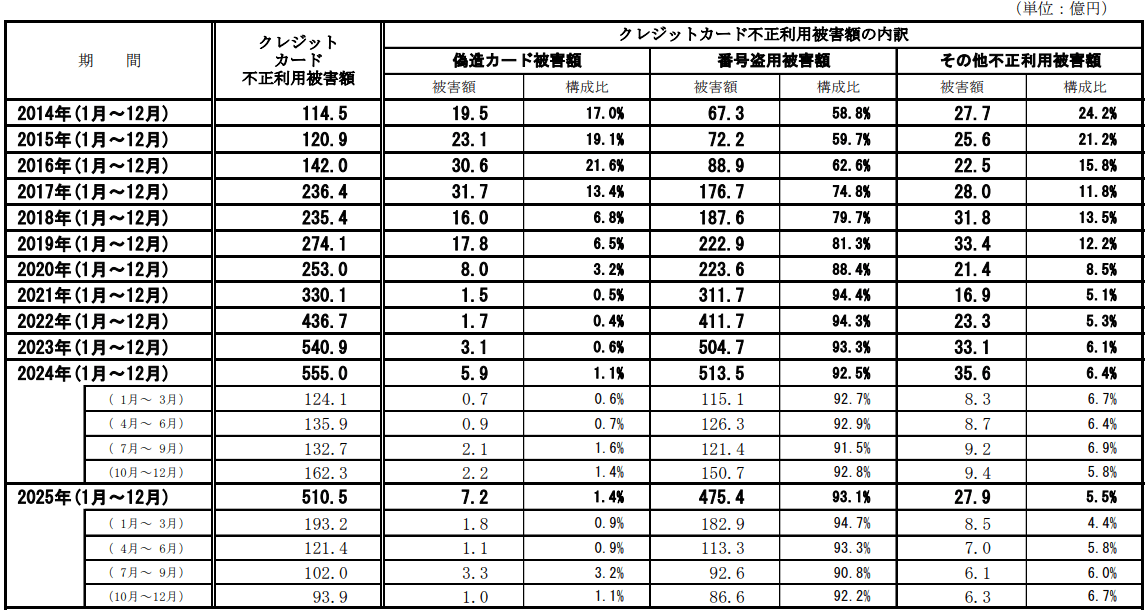
出典:一般社団法人日本クレジット協会「クレジットカード不正利用被害額の発生状況」(2025年3月発表)
このように、クレジットカードの不正利用では、カードそのものの盗難や偽造だけでなく、クレジットカード番号などの情報が不正に取得されることによる被害が大きな割合を占めています。そのため、ユーザーにはクレジットカード情報を適切に管理することが、事業者さまは本人認証や不正検知、不正ログイン対策など複数の対策を組み合わせることが重要です。
事業者が注意したいクレジットカード不正利用の手口
クレジットカードの不正利用には、ユーザーからカード情報や認証情報を盗み取る手口と、盗み取った情報をECサイトなどで悪用する手口があります。
対策を検討する際は、手口そのものだけでなく、「誰を狙った攻撃なのか」「事業者さま側ではどのような対策ができるのか」を整理することが重要です。
フィッシングによるカード情報・認証情報の窃取
フィッシングとは、金融機関やクレジットカード会社、ECサイトなどを装ったメールやSMSなどから偽のWebサイトへ誘導し、クレジットカード番号やID、パスワードなどの情報を入力させる手口です。
フィッシングそのものはユーザーを狙った攻撃ですが、盗み取られたクレジットカード情報や認証情報が、その後の不正注文や不正ログインに利用される可能性があります。
2026年度のクレジット取引セキュリティ対策協議会の取組内容でも、非対面取引における新たな課題として、Webスキミングやリアルタイムフィッシングが挙げられています。
盗用したクレジットカード情報による不正注文
第三者が不正に取得したクレジットカード番号などを利用し、カード会員本人になりすましてECサイトで商品やサービスを購入する手口です。
事業者さま側では、注文者本人が正規のカード利用者なのかを判断することが難しい場合があります。特に、高額商品や換金性の高い商品を取り扱うECサイトでは、不正注文による商品代金や配送費などの損失につながる可能性があるため、本人認証や不正検知などの対策を組み合わせることが重要です。
クレジットマスター
クレジットマスターとは、機械的に生成したクレジットカード番号などを使って決済を繰り返し、有効なカード情報を探し出す攻撃です。
ECサイトでは、大量の決済試行が短時間に行われることがあり、正規の注文処理にも影響する可能性があります。
クレジットマスターへの対策としては、不正検知や取引回数の制御などが挙げられます。また、決済データなどを分析して不正利用の可能性が高い取り引きを検知する仕組みを導入することも有効です。
クレジットマスターアタックについては以下の記事でも詳しく解説しております。
急増するクレジットマスターアタックとは?事業者が受ける被害と対策について解説
不正ログイン・アカウント乗っ取り
不正ログインとは、第三者が盗用したIDやパスワードなどを使い、ユーザーの会員アカウントへ不正にアクセスすることです。
アカウントを乗っ取られると、登録された個人情報やポイント、購入履歴などが不正に利用される可能性があります。また、アカウントに登録された決済情報が不正利用につながる場合もあります。事業者さまは、ログイン試行回数の制限や多要素認証、不審なアクセスの監視など、リスクに応じた不正ログイン対策を実施することが重要です。
Webサイト・システムの脆弱性を悪用した攻撃
ECサイトや関連システムに脆弱性がある場合、第三者から不正アクセスを受け、カード情報や個人情報などが漏えいする可能性があります。
そのため、クレジットカード不正利用対策では、決済機能だけではなく、ECサイトやシステムそのもののセキュリティ対策も重要です。経済産業省は、2025年4月以降、すべてのEC加盟店に対して「クレジットカード・セキュリティガイドライン」に基づき、「セキュリティ・チェックリスト」に記載された脆弱性対策などのセキュリティ対策を求めています。
クレジットカード・セキュリティガイドラインについては、以下の記事で詳しく説明しております。
クレジットカード・セキュリティガイドライン6.0で必要な対策を解説
クレジットカードが不正利用された場合の対処法
ユーザーがクレジットカードの不正利用に気づいた場合は、できるだけ早くカード会社へ連絡してください。カード会社の案内に従って、利用停止や不正利用に関する確認など必要な手続きを行います。不正利用に対する補償や取り引きの取り消しなどの対応は、カード会社の規約や個別の状況によって異なります。
一方、事業者さまが不正利用に気づいた場合は、利用している決済サービスの案内に従って対応することが基本です。不正利用が商品の発送前に判明した場合は、発送を保留して取引内容を確認するなど、被害を拡大させない対応を検討します。具体的な取り消し・返金・チャージバックの手続きや期限は、利用している決済サービスや契約内容によって異なるため、あらかじめ確認しておくことが重要です。
クレジットカードの返金については、以下の記事で詳しく説明しております。
クレジットカードの返金とは?返金処理の仕組みと払い戻し方法を解説
チャージバックについては、下記のコラムをご参照ください。
チャージバックとは?クレジットカード不正利用の対策を解説
事業者が取り組むべきクレジットカード不正利用対策
事業者さまの不正利用対策は、決済時だけで完結するものではありません。
クレジットカード・セキュリティガイドラインでは、カード決済前・決済時・決済後のそれぞれの場面を考慮し、複数の対策を組み合わせる考え方が示されています。
不正利用対策における線の考え方
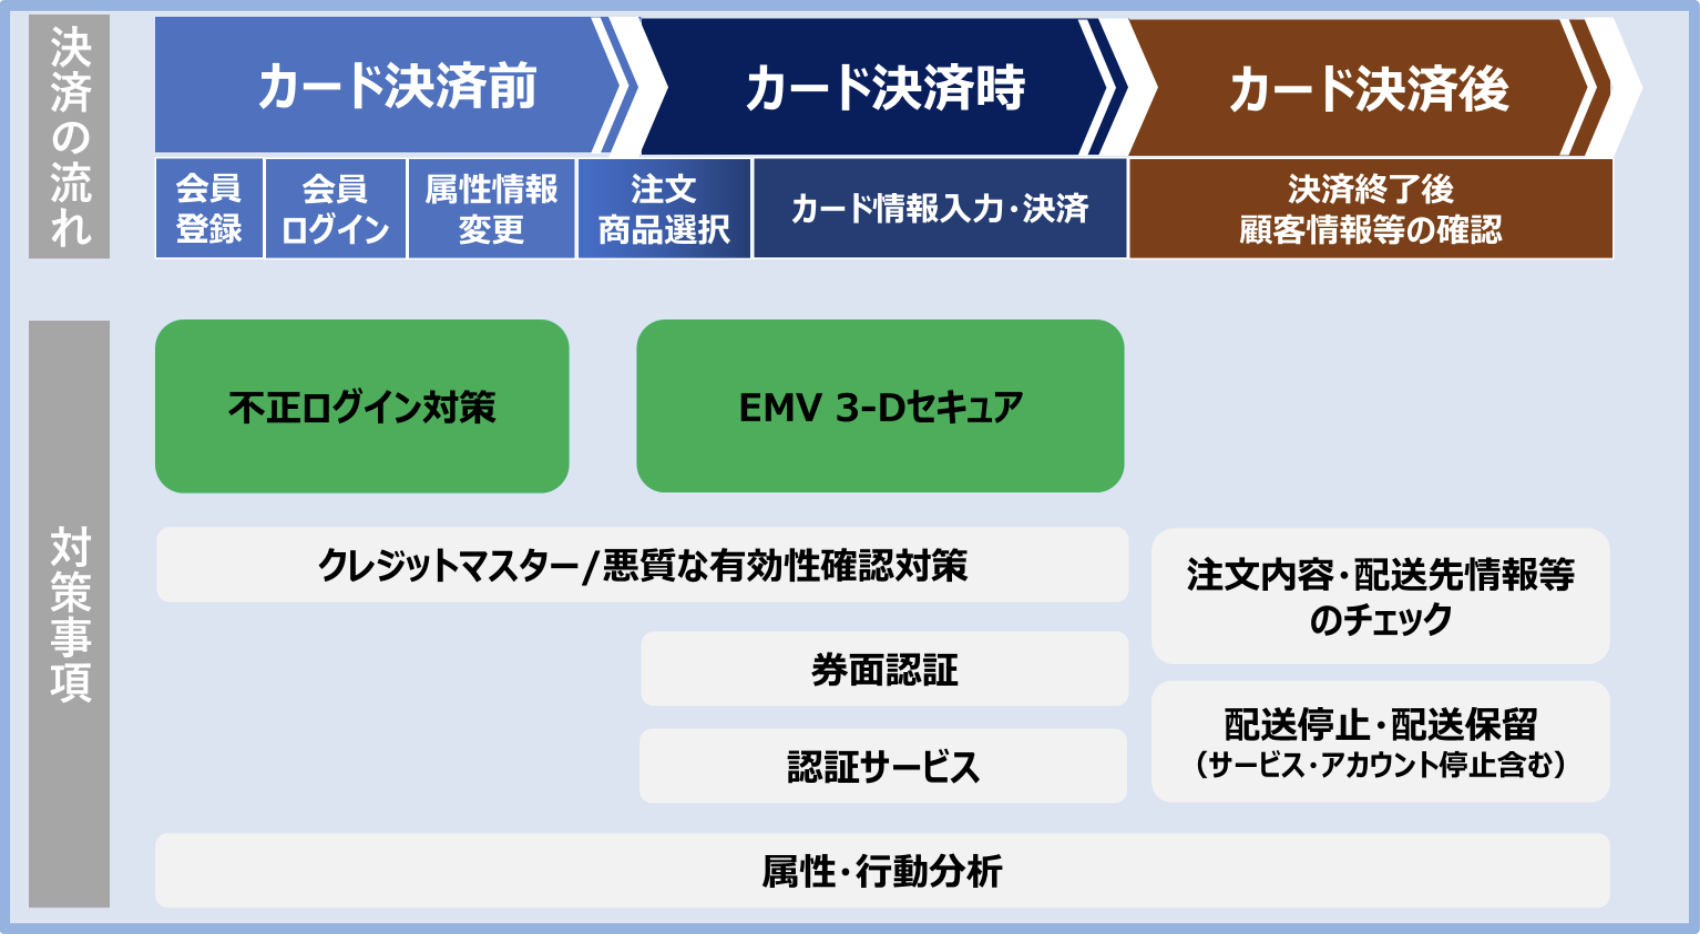
出典:クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン」
EMV 3-Dセキュアを導入する
EMV 3-Dセキュアは、ECサイトでクレジットカード決済を行う際に、カード会員本人による取り引きであることを確認するための本人認証の仕組みです。
取引情報や決済に関するデータなどを利用してリスクを判定し、必要に応じて追加の認証を行います。これにより、すべての取り引きで認証操作を求めるのではなく、リスクに応じた本人認証が可能になります。2025年4月以降、原則としてすべてのECサイトにEMV 3-Dセキュアの導入が必須となっています。事業者さまは、利用している決済サービスの対応状況や導入方法を確認しましょう。
不正検知を導入する
不正検知とは、決済情報などを分析し、不正利用の可能性がある取り引きを検知する仕組みです。
たとえば、通常とは異なる利用パターンや過去に不正利用と判定された取り引きとの類似性などを分析し、取り引きごとのリスクを判定します。不正検知によって不正利用の可能性が高い取り引きを把握し、注文を保留したり、必要に応じて取り引きを停止したりすることで、不正利用による被害を抑制できます。
SBペイメントサービスの「AI不正検知」では、膨大な決済データと機械学習を利用して不正利用のリスクをスコアリングできます。また、プランに応じてルール判定や、疑わしい取り引きに対する追加認証(EMV 3-Dセキュア)などの機能を利用できます。
不正ログイン対策を実施する
ECサイトでは、クレジットカード決済だけでなく、会員アカウントそのものを保護することも重要です。
ログイン試行回数の制限、多要素認証、不審なアクセスの監視など、自社サイトのリスクに応じた対策を実施しましょう。また、ログイン時だけでなく、メールアドレスや配送先などの登録情報を変更する際にも、不正アクセスへの対策を検討することが重要です。
ECサイト・システムの脆弱性対策を行う
ECサイトやシステムの脆弱性を放置すると、不正アクセスや情報漏えいにつながる可能性があります。
ソフトウェアやミドルウェアを適切に更新する、脆弱性診断を実施する、アクセス権限を適切に設定するなど、継続的にセキュリティ対策を行いましょう。
決済後の取り引きも確認する
不正利用対策は、決済が完了した時点で終わりではありません。注文内容や配送先、商品の受け渡し方法などについても、不正利用のリスクに応じて確認することが重要です。
特に高額商品や換金性の高い商品を取り扱う場合は、過去の不正利用の傾向などを踏まえて、決済後も含めた運用を検討しましょう。
不正利用対策は一つだけでなく複数を組み合わせることが重要
クレジットカードの不正利用は、単一の対策だけですべてを防げるものではありません。
たとえば、EMV 3-Dセキュアによる本人認証で決済時のリスクを確認しながら、不正検知によって不審な取り引きを検知し、不正ログイン対策や脆弱性対策によってECサイトそのものを保護するといったように、複数の対策を組み合わせることが重要です。
自社ECサイトの商材や取引形態、不正利用の発生状況などを踏まえ、必要な対策を検討しましょう。
SBペイメントサービスの不正利用対策
SBペイメントサービスでは、事業者さまのクレジットカード不正利用対策を支援するため、本人認証サービス「EMV 3-Dセキュア」や「AI不正検知」などを提供しています。
AI不正検知では、当社が保有する膨大な決済データと機械学習を活用し、不正利用の可能性を判定します。事業者さまのニーズに合わせたプランをご用意しており、EMV 3-Dセキュアなどと組み合わせることで、不正利用対策の強化につなげることができます。
クレジットカード決済の導入や、不正利用対策についてお困りの事業者さまは、ぜひSBペイメントサービスへご相談ください。
AI不正検知の機能の詳細やプラン体系については、以下のページで詳しくご紹介しております。
AI不正検知
あなたのWebサイトを守る不正対策
決済データを使って手軽に導入
3Dセキュア導入によるカゴ落ちを抑えたAI不正検知の事例は、以下のページでご紹介しております。
【導入事例】株式会社ゴルフ・ドゥ
80%以上の決済が正常に進み、コンバージョンが格段に向上
不正利用対策におすすめのソリューション紹介
不正利用にお困りの場合は、以下のソリューションもご検討ください。
O-PLUX(オープラックス)
O-PLUX(オープラックス)
特徴1:全ての不正注文対策に使える
特徴2:1万円でお試し利用可能
O-PLUXは、かっこ社が提供する導入実績No.1の不正検知サービスです。
ECで起こる不正ログイン・不正注文をリアルタイムに検知し、個人情報漏洩やクレジットカードの不正利用、悪質転売などの不正被害の防止および審査業務の自動化を実現します。
ほぼ全てのカートと連携可能で、連携方法も豊富なため開発不要で導入することもできます。各ECサイトに合わせた費用・検知条件でご利用可能です。
| 料金 | 月額4,000円~ ※一部プラン | 対応カート | ほぼ全てのカート |
|---|---|---|---|
| 導入実績 | 累計12万サイト以上 | 導入事例 | KEYUCA / サンスター / JINS |
よくあるご質問
- Q.
- クレジットカードの不正利用の手口を教えてください。
- A.
- フィッシングによるカード情報の窃取、盗用したカード情報を使った不正注文、クレジットマスター、不正ログインなど、さまざまな手口があります。
- Q.
- 事業者にはどのような不正利用対策が必要ですか?
- A.
- EMV 3-Dセキュア不正検知の導入、不正ログイン対策、ECサイト・システムの脆弱性対策など、自社のリスクに応じた複数の対策が重要です。
- Q.
- クレジットカードが不正利用されたとき、どう対処すればいいですか?
- A.
- ユーザーが不正利用に気づいたときは迅速にクレジットカード会社へ連絡し、不正利用された取り引きを取り消す「チャージバック」の申請と、クレジットカードの再発行の依頼を行います。事業者さまが不正利用に気づいた場合も最初にクレジットカード会社へ連絡してください。商品の発送前に不正利用が発覚したときは、商品の発送を保留してユーザーへ連絡し、支払い方法の変更や受注キャンセルを行います。
その他のご不明点はFAQ よくあるご質問をご確認ください。
セキュリティについては、以下のページで詳しく説明しております。
お役立ち情報 セキュリティ一覧